
YouTube
小さなアプリも狙われている──.env流出の実録と対策|AWSキーが抜かれると何が起きるか
「小さなアプリだから狙われない」という思い込みがなぜ危ないのかを、実際のサーバーアクセスログを見ながら解説した動画を公開しました。.envなどの設定ファイルに書いたAWSキーが漏れると、メール送信サービスの悪用やなりすまし、クラウド上のデータ持ち出しまで起こり得ます。公開範囲・最小権限・漏洩時の初動という防ぎ方まで、実体験をふまえて整理します。
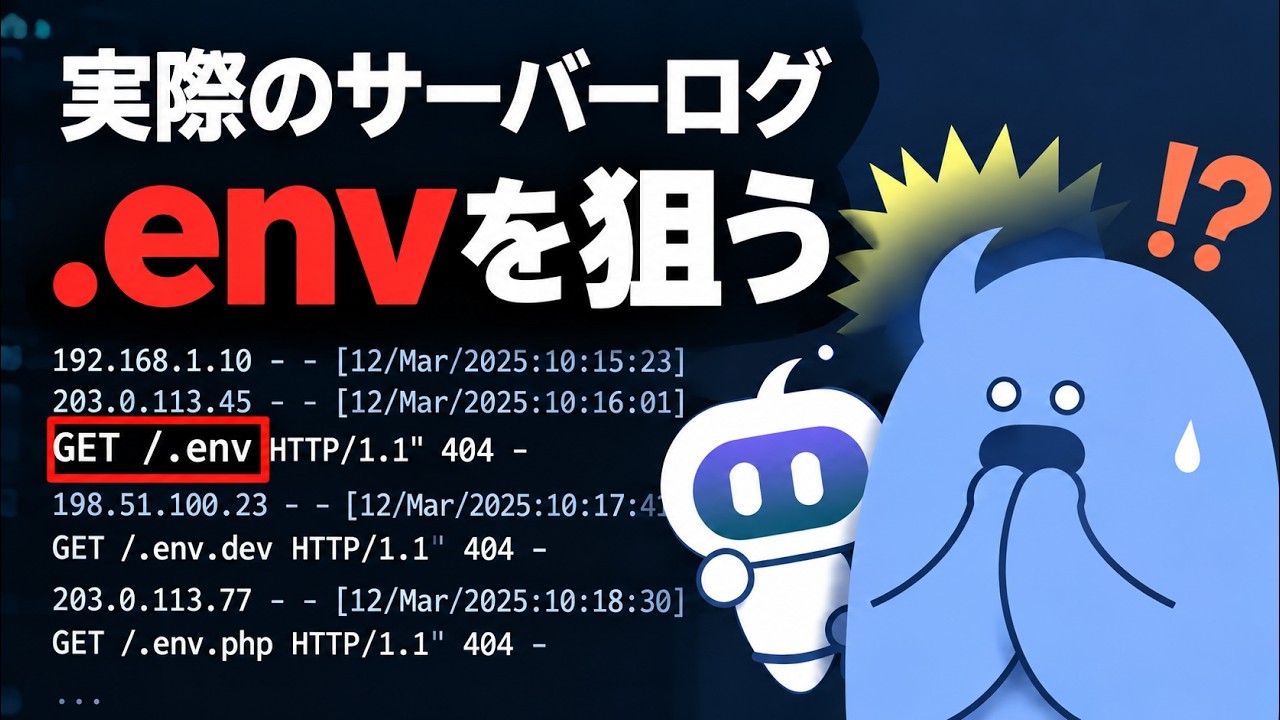
YouTubeで、設定ファイルの流出をテーマにした動画を公開しました。アプリへの攻撃は、小さな個人開発でも見逃せない。その現実を、実際のサーバーアクセスログを見ながら解説しています。
この動画で分かること
- インターネットに公開したアプリに、
.envなどの設定ファイルを探すアクセスが絶えず届いている実態(実際のアクセスログで確認) .envに書かれたAWSのキーなどの認証情報が漏れると何が起きるか(メール送信サービス(Amazon SES)の悪用、なりすましメールによるフィッシング、クラウド上のデータ持ち出しやランサム被害まで)- 被害を防ぐための勘所──公開範囲を広げすぎない、最小権限で運用する、漏れたと思ったら即座にキーを無効化する
- AIで手早くアプリを作れる時代だからこそ、「自分のアプリが何の権限で、何とつながっているか」を把握しておく大切さ
こんな方に
- AIを使ってWebアプリやAPIサーバを自分で作っている方
- 「小さな個人開発だから、セキュリティは後回しでいい」と思っている方
- 認証情報やAPIキーの扱いに不安がある方
同じテーマは、ブログ記事公開したアプリから.envが抜かれ、大量スパムの踏み台にでも整理しています。あわせてご覧ください。